Эксперт Kaspersky рассказал о ситуации с кибербезопасностью в казахстанских компаниях и тенденциях развития киберугроз
Редакция ICT MAGAZINE узнала мнение Георгия КУЧЕРИНА, старшего эксперта Kaspersky GReAT об эволюции киберугроз, использовании ИИ в кибератаках и других актуальных нюансах кибербезопасности в Казахстане
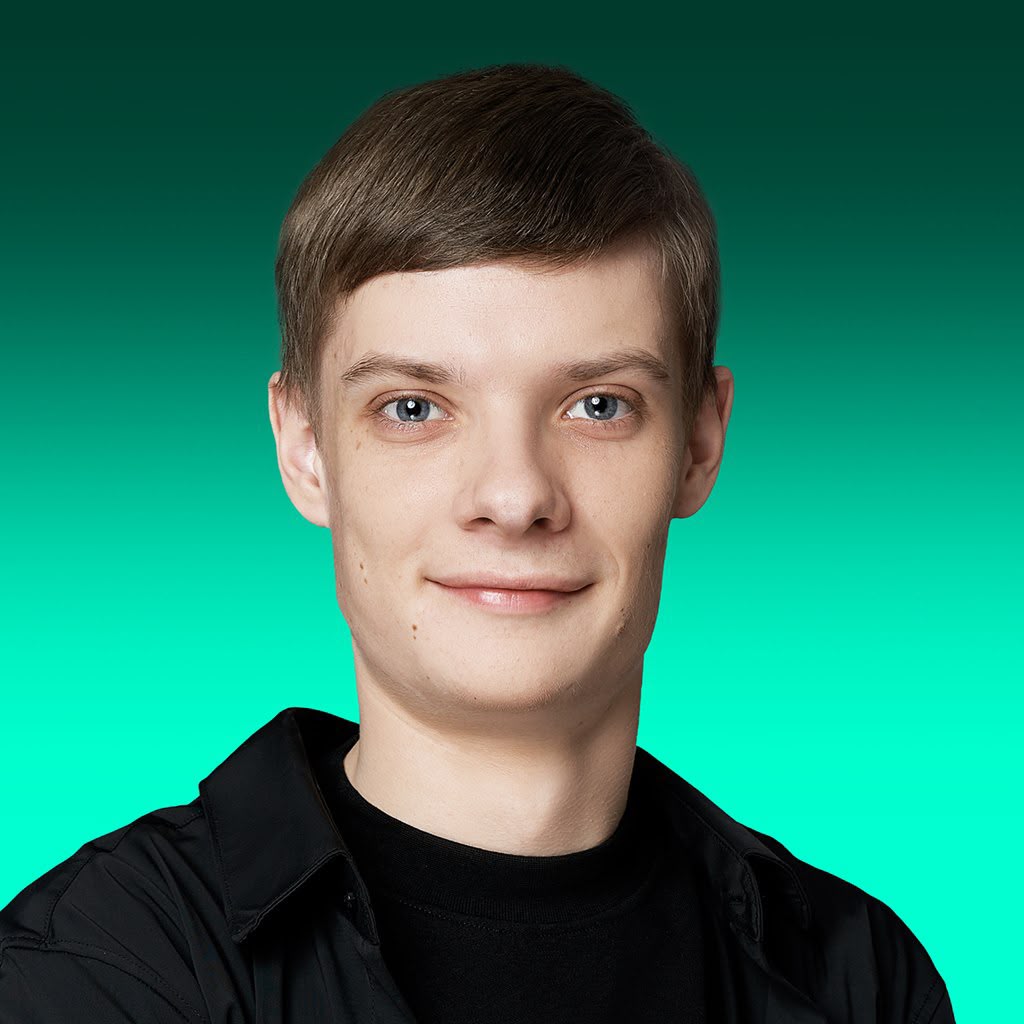
Георгий Кучерин, старший эксперт Kaspersky GReAT
По данным компании число атак с бэкдорами на казахстанский бизнес выросло на XX% год к году. Чем объясняется именно такой скачок в Казахстане — целенаправленной кампанией против местных компаний, ростом цифровизации бизнеса или просто более точным обнаружением со стороны вендоров?
Рост числа атак с бэкдорами на казахстанский бизнес во многом отражает общую тенденцию активной цифровизации в Казахстане и Центральной Азии. Чем больше бизнес-процессов, сервисов и инфраструктуры переводится в цифровую среду, тем больше потенциальных точек входа появляется у злоумышленников. При этом мы видим, что атаки становятся более прицельными: злоумышленники учитывают специфику компаний, их инфраструктуру и потенциальную финансовую выгоду. Казахстанский бизнес в этом отношении становится для киберпреступников все более интересной целью. Поэтому такой рост нельзя объяснять только улучшением обнаружения со стороны защитных решений. Он связан и с расширением цифрового периметра компаний, и с повышением интереса злоумышленников к казахстанским организациям.
В топе вредоносов, которые вы фиксируете в Казахстане — веб-шеллы и Remcos. Это говорит о массовых атаках «по площадям» на всех подряд или о целенаправленных кампаниях против конкретных отраслей?
Здесь мы наблюдаем сочетание двух подходов. С одной стороны, существуют массовые атаки, которые затрагивают широкий круг компаний, включая малый и средний бизнес. С другой — злоумышленники целенаправленно выбирают организации, потенциально способные принести им большую выгоду. Главная мотивация большинства кибермошенников — максимизировать прибыль от своей деятельности. Поэтому в поле их интересов находятся прежде всего финансовый сектор, промышленность, крупные организации и другие компании, где потенциальный ущерб и, соответственно, размер выкупа или кражи могут быть значительными.
При этом малый и средний бизнес также остается привлекательной целью. В таких компаниях зачастую менее последовательно выполняются базовые требования кибергигиены: не всегда устанавливаются защитные решения на всех устройствах, своевременно обновляется программное обеспечение, контролируются учетные записи и соблюдаются внутренние политики безопасности. Именно поэтому такие инструменты как веб-шеллы и Remcos могут быть эффективны против компаний среднего размера. Для злоумышленников это возможность получить доступ к инфраструктуре, закрепиться в ней и затем развивать атаку в зависимости от того, какую ценность представляет конкретная организация.
Какие отрасли казахстанской экономики сейчас под наибольшим ударом — финсектор, госорганы, ритейл, недропользователи — и как эта картина изменилась за последние два года?
В последние годы заметен фокус злоумышленников на финансовой составляющей атак. Они вкладывают больше ресурсов в атаки на госструктуры, промышленность, финансовый сектор и ритейл. При этом используют все более широкий набор инструментов, включая технологии искусственного интеллекта, чтобы повышать эффективность атак.
В глобальном отчёте Kaspersky о вымогателях за 2026 год фиксируется смена тактик. Видите ли вы это в Казахстане — злоумышленники чаще шифруют данные или уже переходят к чистому вымогательству через угрозу слить данные без шифрования?
В Казахстане мы наблюдаем обе тенденции: злоумышленники по-прежнему шифруют данные и одновременно используют вымогательство.
Это может быть деструктивное воздействие на инфраструктуру, злоумышленники нарушают работу цифровых систем, а затем требуют деньги за восстановление. Для организации это означает простой, а простой напрямую приводит к финансовым потерям. Поэтому остановка работы компании становится дополнительным инструментом давления — организации заинтересованы как можно быстрее восстановить свои системы и минимизировать время простоя.
Используют ли злоумышленники против казахстанских целей генеративный ИИ — для фишинговых писем на казахском и русском без типичных ошибок, для голосовых дипфейков, для обхода антивирусной защиты?
Да, генеративный ИИ уже снижает порог входа для злоумышленников. Особенно заметно это в подготовке фишинговых сообщений. Раньше для создания убедительного письма на русском или казахском языке злоумышленнику требовалось как минимум хорошо владеть соответствующим языком или привлекать человека, который мог подготовить такой текст. Сегодня генеративные модели позволяют практически из любой точки мира создавать гораздо более качественные и убедительные сообщения на разных языках. К сожалению, письмо может выглядеть более естественно, соответствовать деловой стилистике и содержать меньше очевидных языковых ошибок, по которым раньше можно было распознать мошенническое сообщение.
ИИ также используется при создании вредоносного кода и попытках обойти защитные механизмы. При этом важно понимать, что наличие ИИ у злоумышленника не означает автоматического успеха атаки. Современные защитные решения способны выявлять и блокировать подобные угрозы, в том числе по поведению вредоносных программ, а не только по их известным сигнатурам.
Ожидаете ли вы в ближайший год атаки на сами ИИ-модели и системы, которые сейчас массово внедряют казахстанский бизнес и госсектор — это уже реальная угроза или пока теория?
Да, мы ожидаем дальнейшего роста атак на ИИ-системы по мере того, как бизнес и государственный сектор будут активнее внедрять такие технологии. Это уже не только теоретическая угроза. В мире описываются сценарии, при которых злоумышленник пытается манипулировать поведением ИИ-системы, встроенной, например, в процессы продаж или обслуживания клиентов.
Представим ситуацию, когда компания использует чат-бота для работы с покупателями, предоставления скидок или оформления заказов. Если злоумышленник находит способ манипулировать моделью или ее логикой, он может попытаться заставить систему предложить товар по существенно заниженной цене или совершить другое действие, которое противоречит интересам компании. Такие сценарии уже демонстрировались в разных формах: исследователи находили способы заставить торговые ИИ-системы соглашаться на цены, которые изначально не предполагались бизнесом.
Поэтому при внедрении ИИ важно учитывать не только его функциональность, но и модель угроз. Это касается как систем на базе открытых моделей, так и решений крупных технологических компаний. В обоих случаях необходимы дополнительные механизмы контроля, ограничения полномочий ИИ и защита самой инфраструктуры, в которой он работает.
Штрафы за утечки данных выросли в разы. Что для среднего казахстанского бизнеса сейчас рациональнее экономически — вкладываться в защиту заранее или закладывать возможные штрафы в бизнес-риски?
В первую очередь важно понимать, что необходимый уровень защиты зависит от конкретной компании, ее размера, инфраструктуры, типа обрабатываемых данных и потенциальных последствий инцидента. Одной организации может быть достаточно базового набора защитных решений, тогда как другой необходим комплексный подход. Но в целом воспринимать потенциальный штраф как альтернативу инвестициям в безопасность — рискованная стратегия. Финансовые последствия инцидента могут существенно превышать размер самого штрафа.
Помимо прямых расходов необходимо учитывать простой бизнеса, восстановление инфраструктуры, расследование инцидента, возможные расходы на устранение последствий и потерю доверия клиентов и партнеров. Поэтому безопасность правильнее рассматривать как часть архитектуры бизнеса, а не как отдельную статью расходов. Компании стоит заранее определить, какие данные и системы являются критически важными, какие последствия будет иметь их недоступность или компрометация и какой уровень защиты соответствует этим рискам.
Топ-3 ошибки, которые казахстанские компании совершают в киберзащите чаще всего — что бы вы назвали, исходя из реальных случаев, а не из общих рекомендаций?
- Первая — защитные решения приобретаются, но не всегда полноценно внедряются. Бывают ситуации, когда компания закупила необходимые средства защиты, но они установлены не на всех устройствах или не используются в полном объеме. В результате формально решение есть, но часть инфраструктуры остается без необходимой защиты.
- Вторая — небрежное отношение к паролям и дополнительной аутентификации. Использование простых или повторяющихся паролей существенно повышает риски. При этом одной парольной защиты сегодня часто недостаточно. Для критически важных систем, удаленного доступа и VPN стоит использовать многофакторную аутентификацию. Например, помимо пароля пользователь может подтверждать вход с помощью одноразового кода или аппаратного токена. Даже если злоумышленник каким-то образом получил пароль, второй фактор создает дополнительный барьер для получения доступа.
Третья — несвоевременное устранение уязвимостей. Значительная часть атак происходит не потому, что злоумышленники используют какие-то совершенно неизвестные технологии, а потому, что известная уязвимость в программном обеспечении остается неисправленной. Поэтому регулярное обновление систем и контроль того, какие уязвимости присутствуют в инфраструктуре, — один из ключевых элементов защиты. Наличие современной системы безопасности не отменяет необходимости своевременно устанавливать обновления и устранять обнаруженные уязвимости.
Читайте также:
- REDMI Note 17 Pro Max: смартфон, который не боится приключений
-
- Когда шифровальщик идёт за бэкапами: как Synology защищает резервные копии в APM 2.0
- HONOR представляет HONOR X9e Pro: смартфон, готовый к самым непредсказуемым сценариям
- Технологии как часть lifestyle: Porsche и LG показали премиальное будущее
- HUAWEI nova 16s выходит в продажу в Казахстане
- GO DIGITAL EURASIA 2026 пройдет в начале ноября в Астане
- Стартуют Synology Solution Days 2026